 Ozarbayjon
 Qozogʻiston
 Oʻzbekiston
 Qirgʻiziston
 Turkmaniston
 Shimoliy Kipr
 Turkiya
 Tatariston
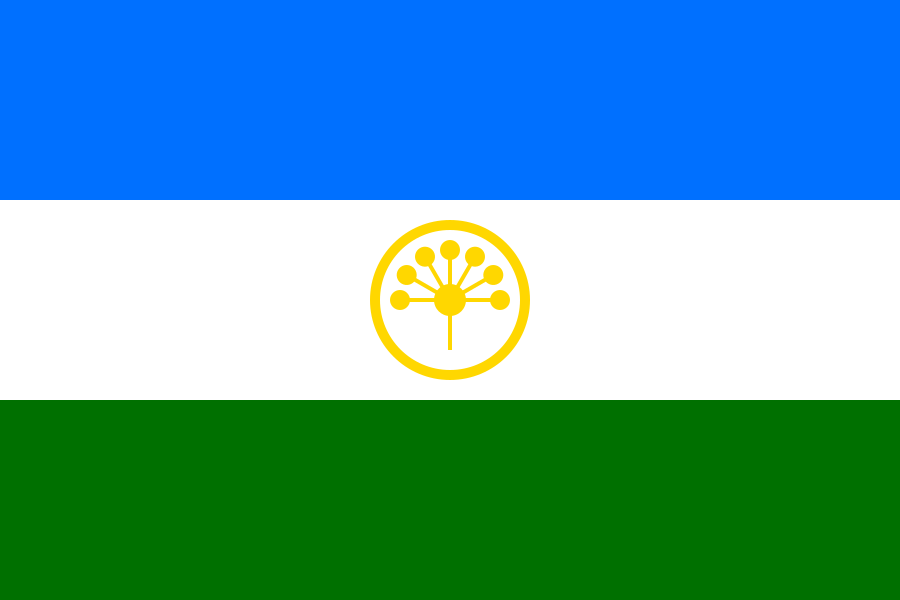 Boshqirdiston
 Saxa (Yoqutiston)
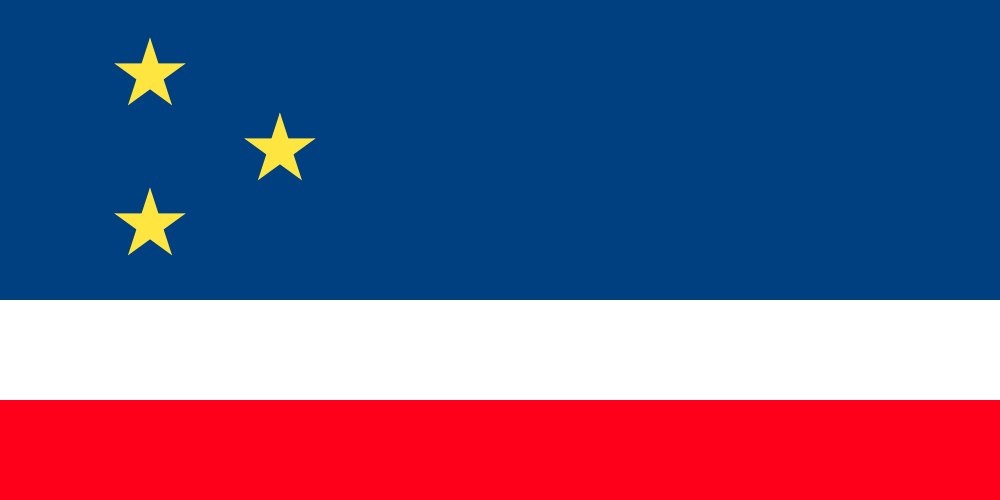 Gagauziya
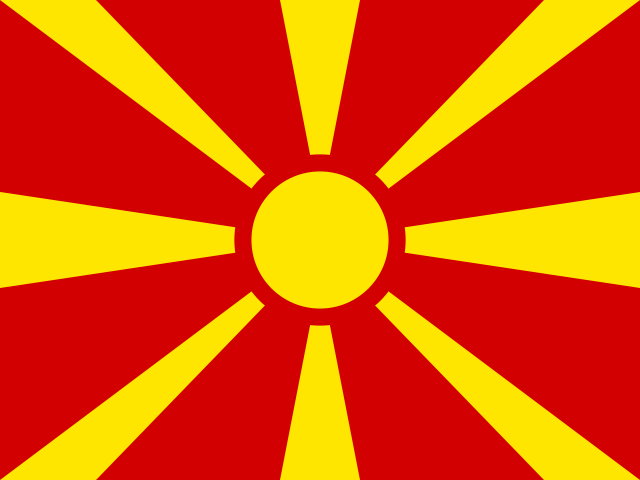 Shimoliy Makedoniya
 Bolgariya
Daniyada 8,8 million kishining maʼlumotlari “123456” paroli orqali oʻgʻirlangan
Daniya hukumati Markaziy aholi roʻyxatga olish tizimiga (CPR) qarshi kiberhujum natijasida millionlab fuqarolarning shaxsiy maʼlumotlari oshkor boʻlganini tasdiqladi. 5-oktabr kuni rasmiylar taxminan 8,8 million kishining ismi, manzili va shaxsiy identifikatsiya raqamlariga ruxsatsiz kirish amalga oshirilganini maʼlum qildi.
Tekshiruvlar shuni koʻrsatdiki, xakerlar davlat tizimini bevosita buzish oʻrniga, registrlarni soʻrov qilish huquqiga ega Pays ApS IT kompaniyasining kirish maʼlumotlaridan foydalangan. Politiken gazetasining tekshiruviga koʻra, hujumchi kompaniyaning sobiq xodimiga tegishli oʻgʻirlangan hisoblardan foydalangan; admin hisobi ham kiritilgan kamida uchta hisobda parol sifatida “123456” belgilangan. Kompaniya direktori Sofi Laursen kirish maʼlumotlari oʻgʻirlanganini tasdiqladi.
The Register nashrining maʼlumotiga koʻra, kiberhujumchilar 10–20-sentabr kunlari tizimga 14 million avtomatik soʻrov yuborgan. Hodisa 2-oktabrda, kompaniya odatdan tashqari yuqori xizmat haqi hisob-fakturasini olgandan keyin maʼlum boʻldi. Hujumchi olgan maʼlumotlarni sotish yoki tarqatish niyatida emasligini bildirgan. Daniya huquq-tartibot organlari kompaniyaning davlat reyestriga kirishini darhol bloklagan va keng miqyosli politsiya tergovi boshlangan.
Ushbu yangilik Qafqazinfo manbasidan avtomatik ravishda qisqartirilib, tarjima qilingan. Yangilikning barcha huquqlari manbaga tegishli.